DigitalGuards
RU
Связаться

Разработка ПО и тестирование безопасности

Постквантовое ПО от инженеров по безопасности.

Мы создаём кошельки, обозреватель блоков и средства разработки для QRL 2.0, квантово-устойчивого блокчейна, а также проводим тесты на проникновение для организаций, которые хотят проверить собственные системы.

Продукты

ПО для постквантового блокчейна.

Квантово-устойчивый блокчейн QRL 2.0 совместим с EVM. Мы создаём программы, с помощью которых люди хранят, переводят и просматривают активы в этой сети. У большинства из них открытый исходный код.

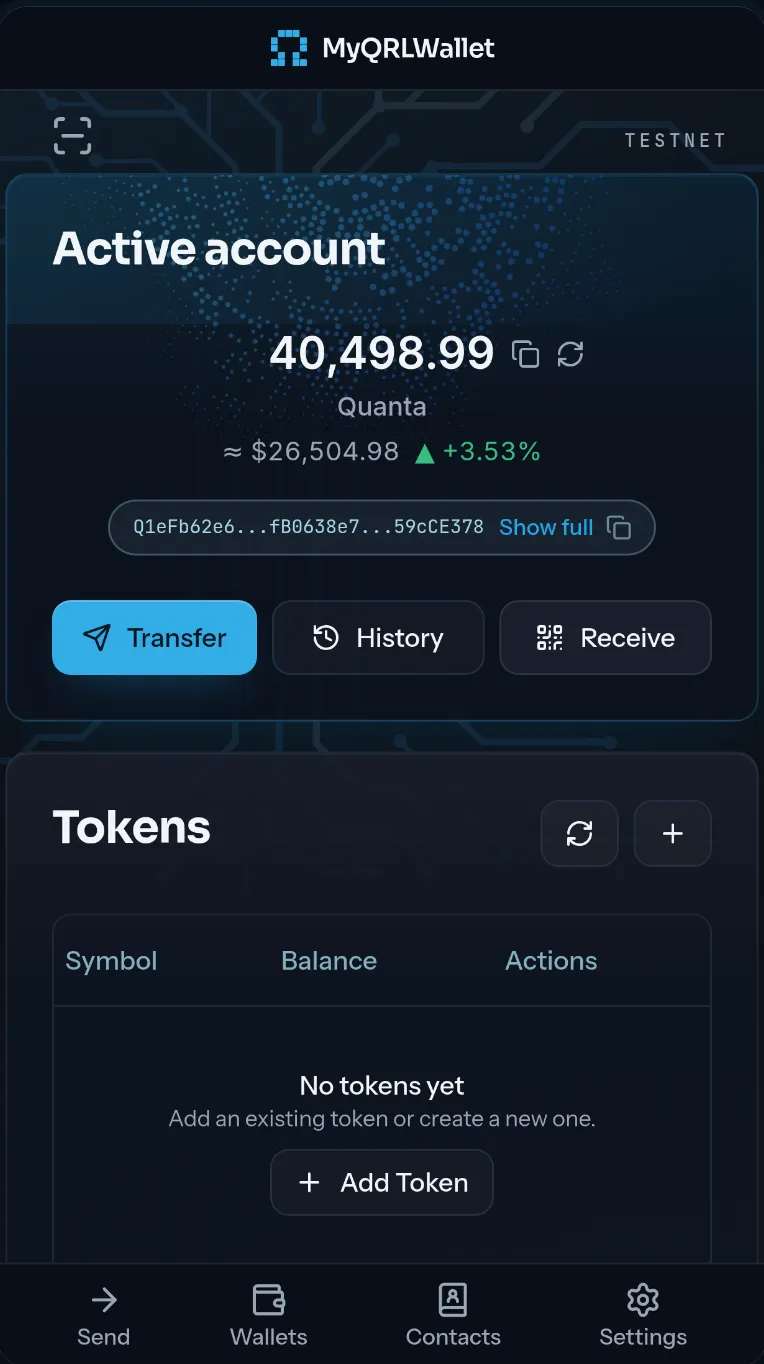
MyQRLWallet

Постквантовый кошелёк для QRL 2.0.

Каждый аккаунт защищён подписями ML-DSA-87, а ключи остаются зашифрованными на вашем собственном устройстве.

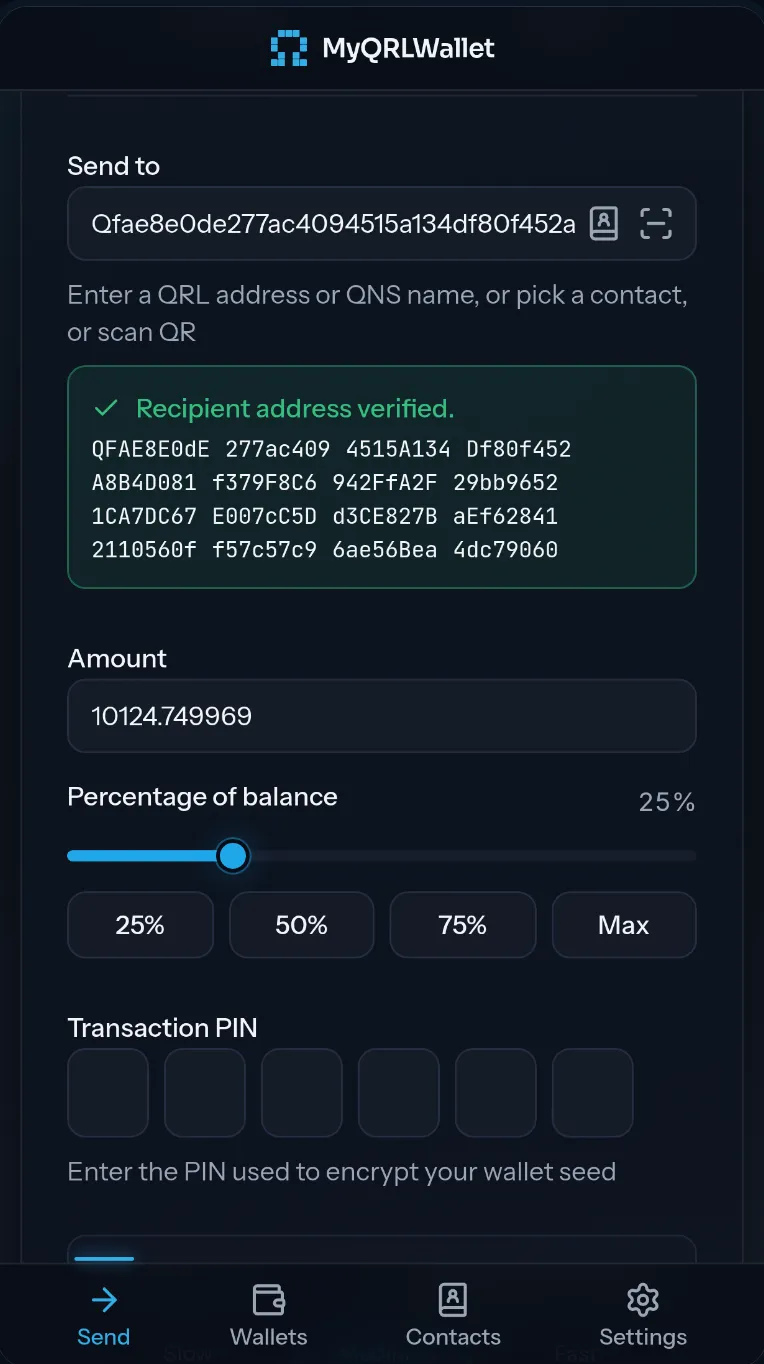
Отправка и получение
Вставьте адрес, выберите контакт или отсканируйте QR-код. Адрес проверяется перед подписанием транзакции.
Токены и NFT
Токены QRC20 и коллекции NFT в одном кошельке с вашими Quanta.

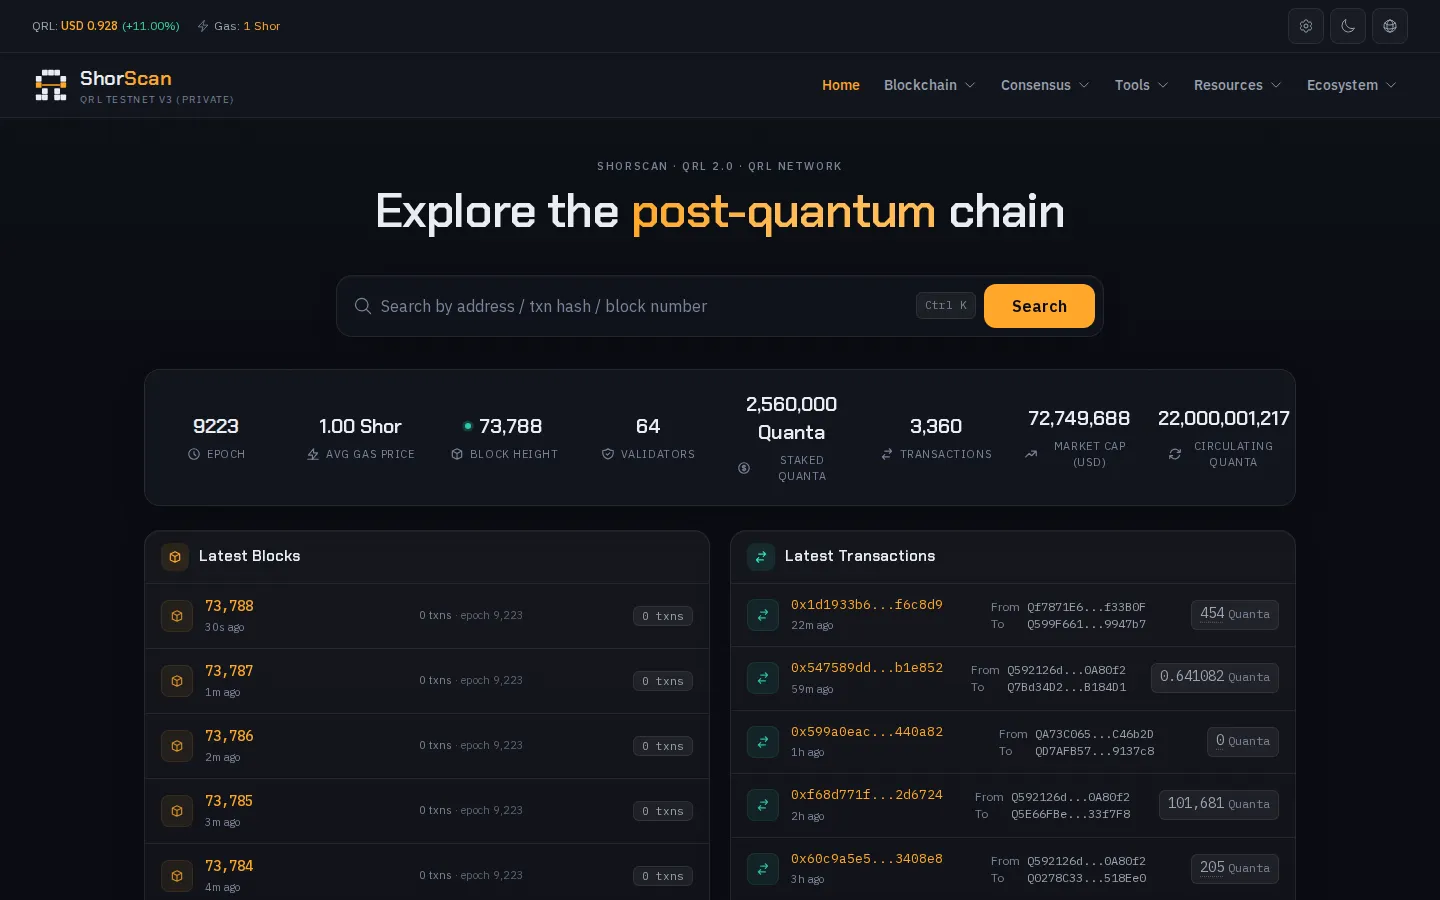
ShorScan

Открытый обозреватель блоков для QRL 2.0.

Блоки и транзакции в реальном времени, а также страницы аккаунтов, токенов и валидаторов.

Контракты
Верификация исходного кода смарт-контрактов с помощью инструментария Hyperion.
Токены и NFT
Токены QRC20 и коллекции NFT.
Валидаторы
Валидаторы, пропозеры блоков и случаи слэшинга по данным уровня консенсуса.

Другие продукты

Все продукты

Для разработчиков

QRL Connect

SDK с открытым исходным кодом связывает dApp с кошельком по постквантовому каналу со сквозным шифрованием: обмен ключами ML-KEM-768 и AES-256-GCM.

npm install @qrlwallet/connect

import { QRLConnect } from '@qrlwallet/connect';

const qrl = new QRLConnect({
  dappMetadata: {
    name: 'My QRL dApp',
    url: 'https://mydapp.com',
  },
});

// Show this as a QR code. The wallet scans it to pair.
const uri = await qrl.getConnectionURI();

const accounts = await qrl.request({
  method: 'qrl_requestAccounts',
});

Как мы работаем

Создано в ожидании атак.

Криптография
Кошельки используют для подписи ML-DSA-87, а dApp подключаются к ним по каналу с обменом ключами ML-KEM-768.
Исходный код
Большая часть наших разработок опубликована на GitHub, так что вы можете прочитать код, который хранит ваши ключи.
Тестирование
Мы также проводим тесты на проникновение и применяем тот же подход к каждому релизу.

Тестирование безопасности

Найдите уязвимости раньше злоумышленников.

Внутренние и внешние тесты на проникновение. Каждый проект завершается понятным отчётом: что мы нашли, как это доказали и как именно это исправить.

Внешний пентест

Ваш периметр глазами атакующего. Мы составляем карту всего, что доступно из интернета (веб-приложения, API, VPN, почта, облачные точки входа), и пытаемся на практике эксплуатировать уязвимости. Каждая находка подтверждена демонстрацией.

Внутренний пентест

Исходим из того, что взлом уже произошёл. Начиная с точки первоначального доступа в вашей сети, мы проверяем, как далеко сможет продвинуться нарушитель: горизонтальное перемещение, повышение привилегий, слабые места Active Directory и сегментация, которая должна была нас остановить.

Работа над протоколом

Мы работаем и над самим блокчейном.

Мы участвуем в разработке клиентов QRL 2.0 и компилятора Hyperion. Пример: прекомпилированные контракты, с помощью которых смарт-контракты проверяют подписи ML-DSA-87 и вычисляют хеши SHAKE256.

Читать статью

Из блога

Все статьи

Разрабатываете на QRL 2.0 или хотите проверить свои системы?

Расскажите, что вы задумали. Вы будете общаться напрямую с инженером.