DigitalGuards
DE
Kontakt

Softwareentwicklung und Sicherheitstests

Post-Quanten-Software, entwickelt von Fachleuten für IT-Sicherheit.

Wir entwickeln die Wallets, den Blockexplorer und die Entwicklertools rund um QRL 2.0, die quantenresistente Blockchain, und führen Penetrationstests für Organisationen durch, die ihre eigenen Systeme prüfen lassen möchten.

Produkte

Software für die Post-Quanten-Blockchain.

QRL 2.0 ist eine quantenresistente, EVM-kompatible Blockchain. Wir entwickeln die Software, mit der Nutzer darauf Werte halten, übertragen und nachverfolgen, und das meiste davon ist Open Source.

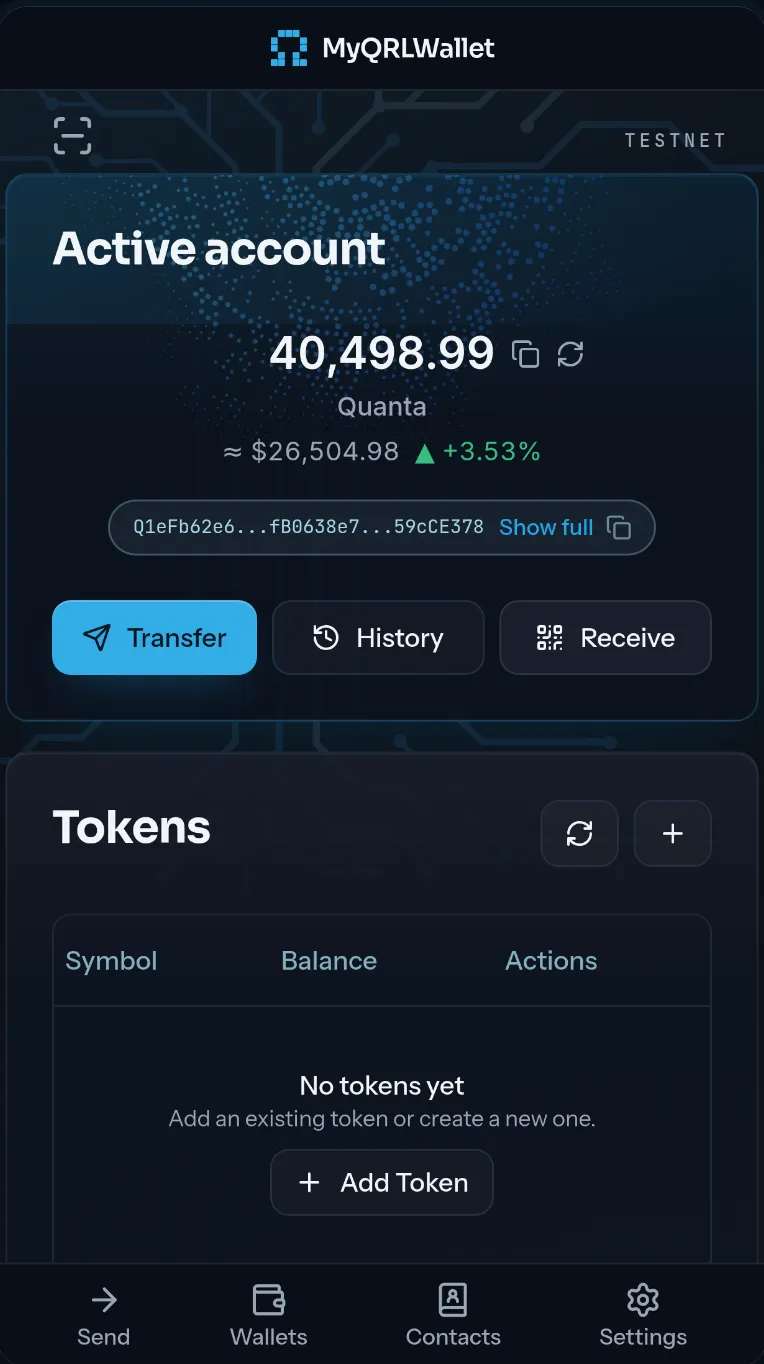
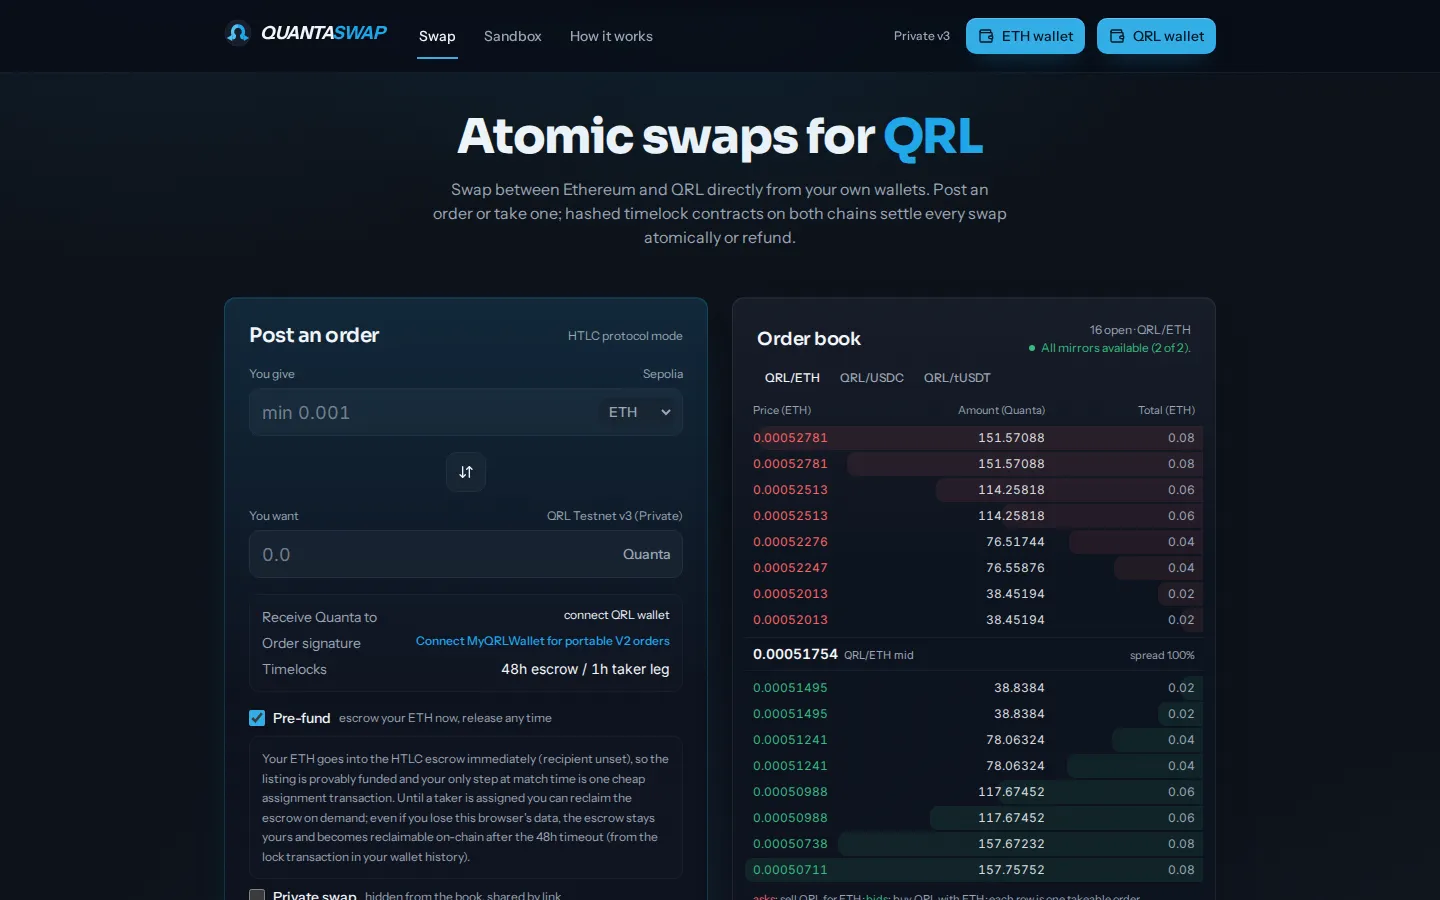
MyQRLWallet

Die Post-Quanten-Wallet für QRL 2.0.

Jedes Konto ist durch ML-DSA-87-Signaturen geschützt, und Ihre Schlüssel bleiben verschlüsselt auf Ihrem eigenen Gerät.

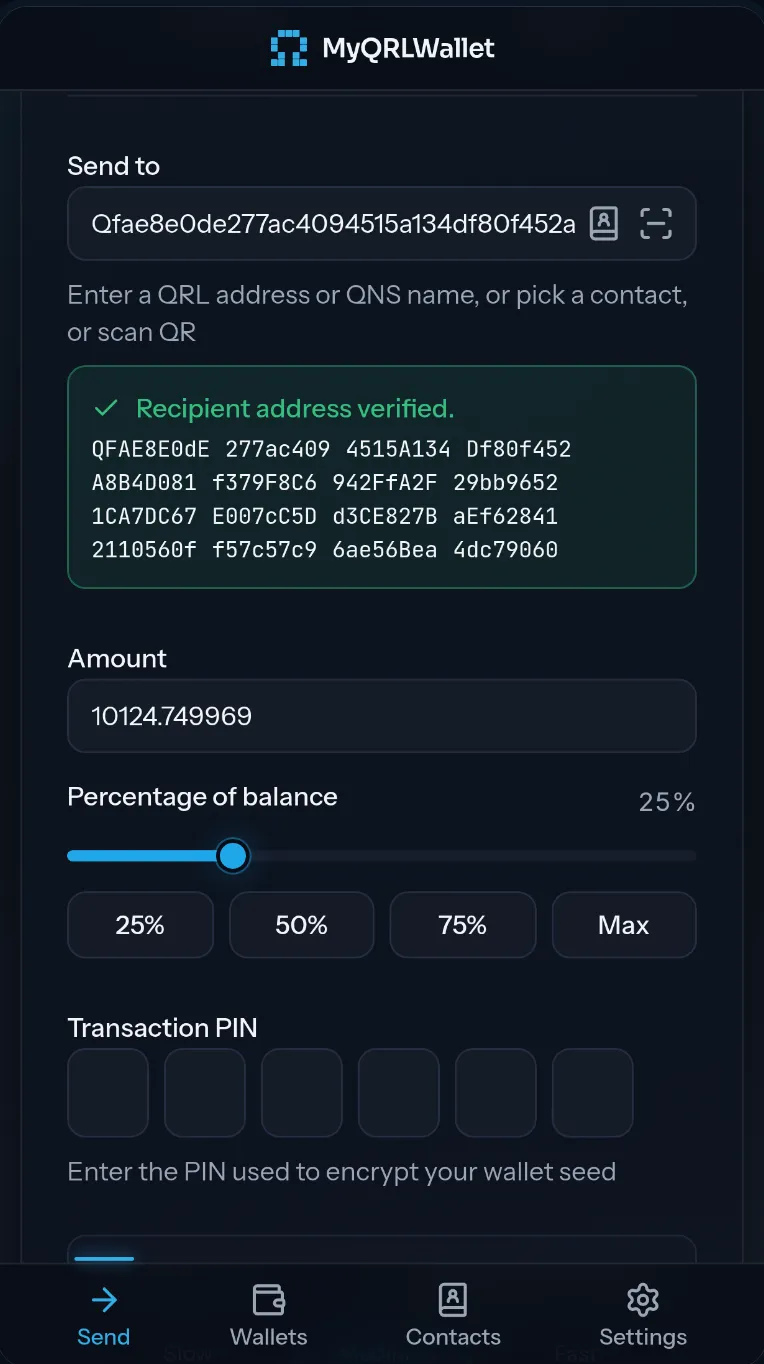
Senden und Empfangen
Fügen Sie eine Adresse ein, wählen Sie einen Kontakt oder scannen Sie einen QR-Code. Die Adresse wird geprüft, bevor Sie signieren.
Token und NFTs
QRC20-Token und NFT-Sammlungen neben Ihren Quanta.

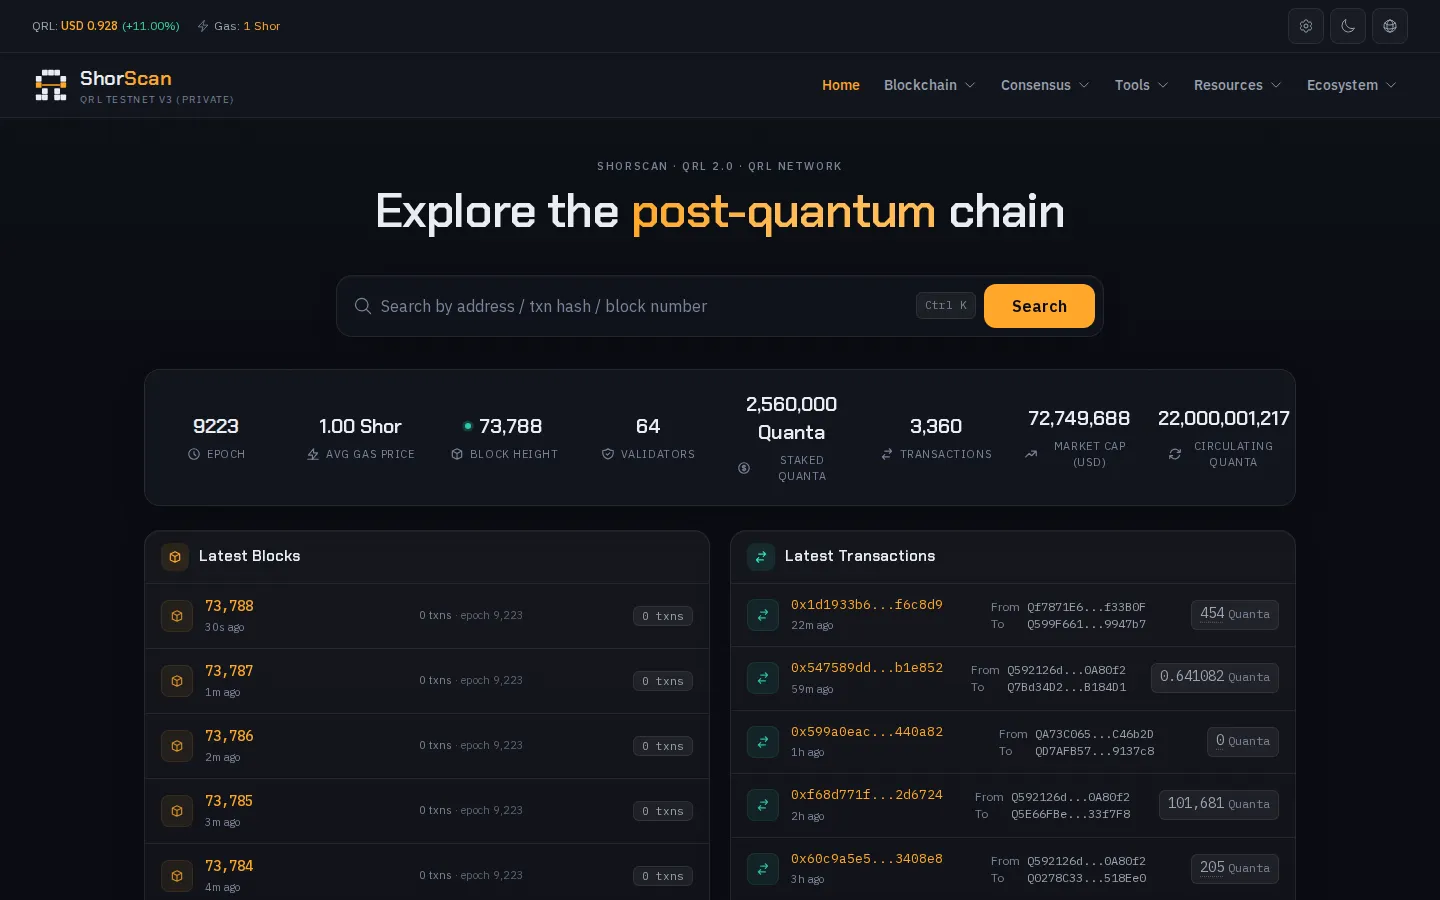
ShorScan

Der offene Blockexplorer für QRL 2.0.

Blöcke und Transaktionen in Echtzeit, mit Ansichten für Konten, Token und Validatoren.

Smart Contracts
Quellcode-Verifikation für Smart Contracts über die Hyperion-Toolchain.
Token und NFTs
QRC20-Token und NFT-Sammlungen.
Validatoren
Validatoren, Block-Proposer und Slashings aus der Konsensebene.

Weitere Produkte

Alle Produkte

Für Entwickler

QRL Connect

Ein Open-Source-SDK, das Ihre dApp über einen Ende-zu-Ende-verschlüsselten Post-Quanten-Kanal mit der Wallet verbindet: Schlüsselaustausch per ML-KEM-768 und AES-256-GCM.

npm install @qrlwallet/connect

import { QRLConnect } from '@qrlwallet/connect';

const qrl = new QRLConnect({
  dappMetadata: {
    name: 'My QRL dApp',
    url: 'https://mydapp.com',
  },
});

// Show this as a QR code. The wallet scans it to pair.
const uri = await qrl.getConnectionURI();

const accounts = await qrl.request({
  method: 'qrl_requestAccounts',
});

So arbeiten wir

Gebaut im Wissen, dass es angegriffen wird.

Kryptografie
Die Wallets signieren mit ML-DSA-87, und dApps erreichen sie über einen Kanal, dessen Schlüssel per ML-KEM-768 ausgehandelt wird.
Quellcode
Das meiste, was wir entwickeln, ist öffentlich auf GitHub, damit Sie den Code lesen können, der Ihre Schlüssel verwahrt.
Tests
Wir führen auch Penetrationstests durch, und diese Arbeitsweise steckt in jedem Release.

Sicherheitstests

Einfallstore finden, bevor es andere tun.

Interne und externe Penetrationstests. Jeder Auftrag endet mit einem klaren Bericht: was wir gefunden haben, wie wir es nachgewiesen haben und wie es sich konkret beheben lässt.

Externer Pentest

Ihr Perimeter aus der Sicht eines Angreifers. Wir erfassen Ihre aus dem Internet erreichbare Angriffsfläche (Webanwendungen, APIs, VPNs, Mail, Cloud-Endpunkte) und versuchen, Schwachstellen tatsächlich auszunutzen. Jeder Befund wird demonstriert.

Interner Pentest

Wir gehen von einem erfolgreichen Einbruch aus. Von einem ersten Zugang in Ihrem Netzwerk aus testen wir, wie weit ein Eindringling kommt: laterale Bewegung, Rechteausweitung, Schwachstellen im Active Directory und die Segmentierung, die uns hätte aufhalten sollen.

Protokollarbeit

Wir arbeiten auch an der Blockchain selbst.

Beiträge zu den Clients von QRL 2.0 und zum Hyperion-Compiler, etwa die Precompiles, mit denen Smart Contracts ML-DSA-87-Signaturen prüfen und SHAKE256 berechnen können.

Beitrag lesen

Aus dem Blog

Alle Beiträge

Sie entwickeln auf QRL 2.0 oder möchten Ihre Systeme testen lassen?

Sagen Sie uns, was Sie vorhaben. Sie sprechen direkt mit einem Techniker.