DigitalGuards
NL
Neem contact op

Softwareontwikkeling en beveiligingstests

Post-quantumsoftware, gebouwd door security engineers.

We bouwen de wallets, de explorer en de tools voor ontwikkelaars rond QRL 2.0, de quantumbestendige blockchain. Daarnaast voeren we penetratietests uit voor organisaties die hun eigen systemen willen laten testen.

Producten

Software voor de post-quantumblockchain.

QRL 2.0 is een quantumbestendige, EVM-compatibele blockchain. Wij bouwen de software waarmee mensen waarde op die blockchain bewaren, verzenden en inzien, en het grootste deel daarvan is open source.

MyQRLWallet

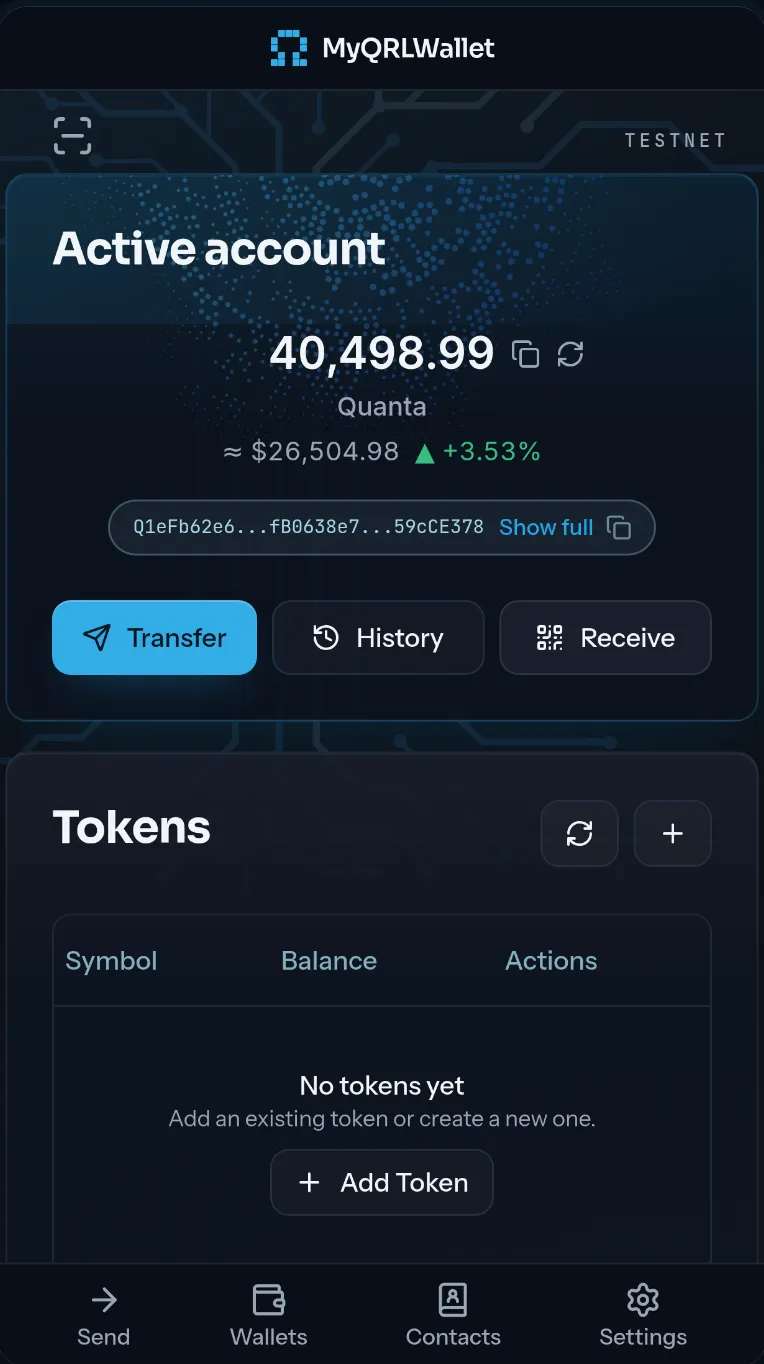
De post-quantumwallet voor QRL 2.0.

Elk account is beveiligd met ML-DSA-87-handtekeningen, en je sleutels blijven versleuteld op je eigen apparaat.

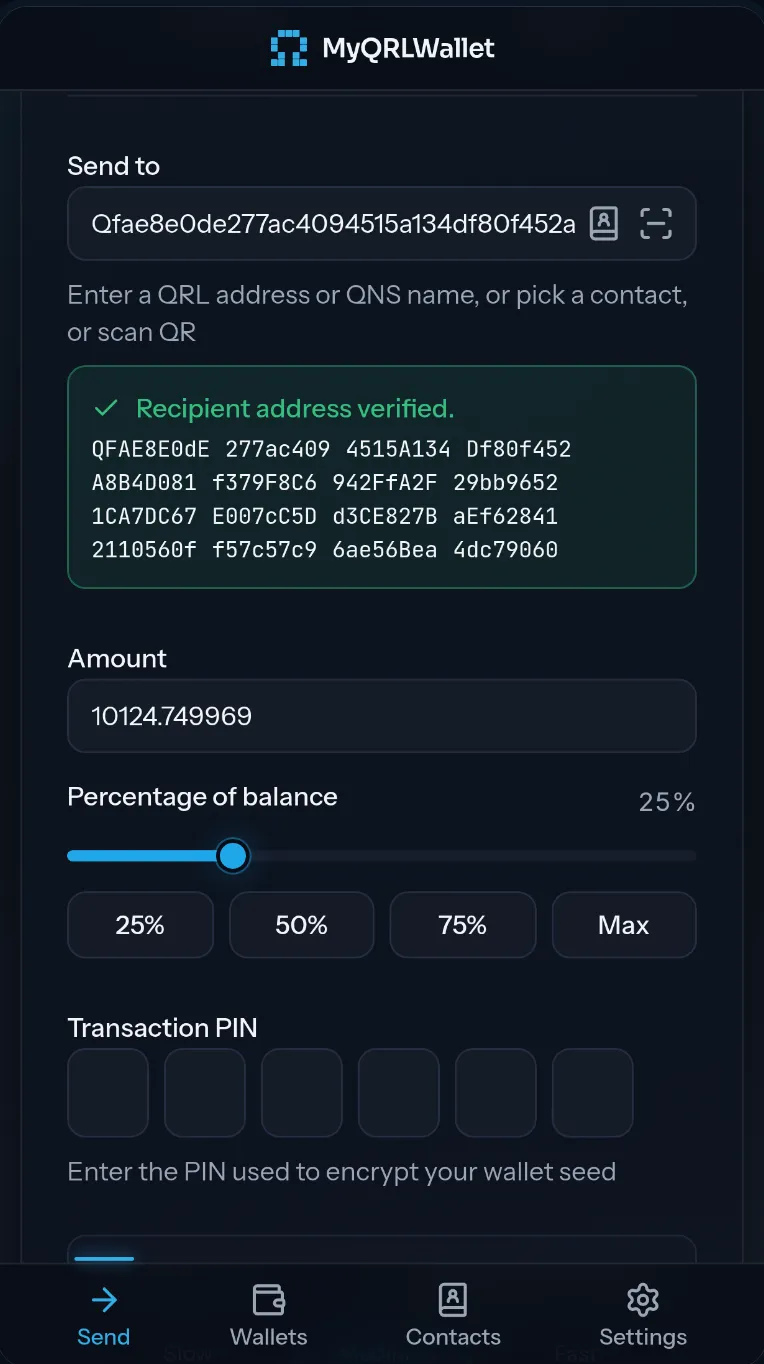
Verzenden en ontvangen
Plak een adres, kies een contact of scan een QR-code. Het adres wordt gecontroleerd voordat je ondertekent.
Tokens en NFT's
QRC20-tokens en NFT-collecties naast je Quanta.

ShorScan

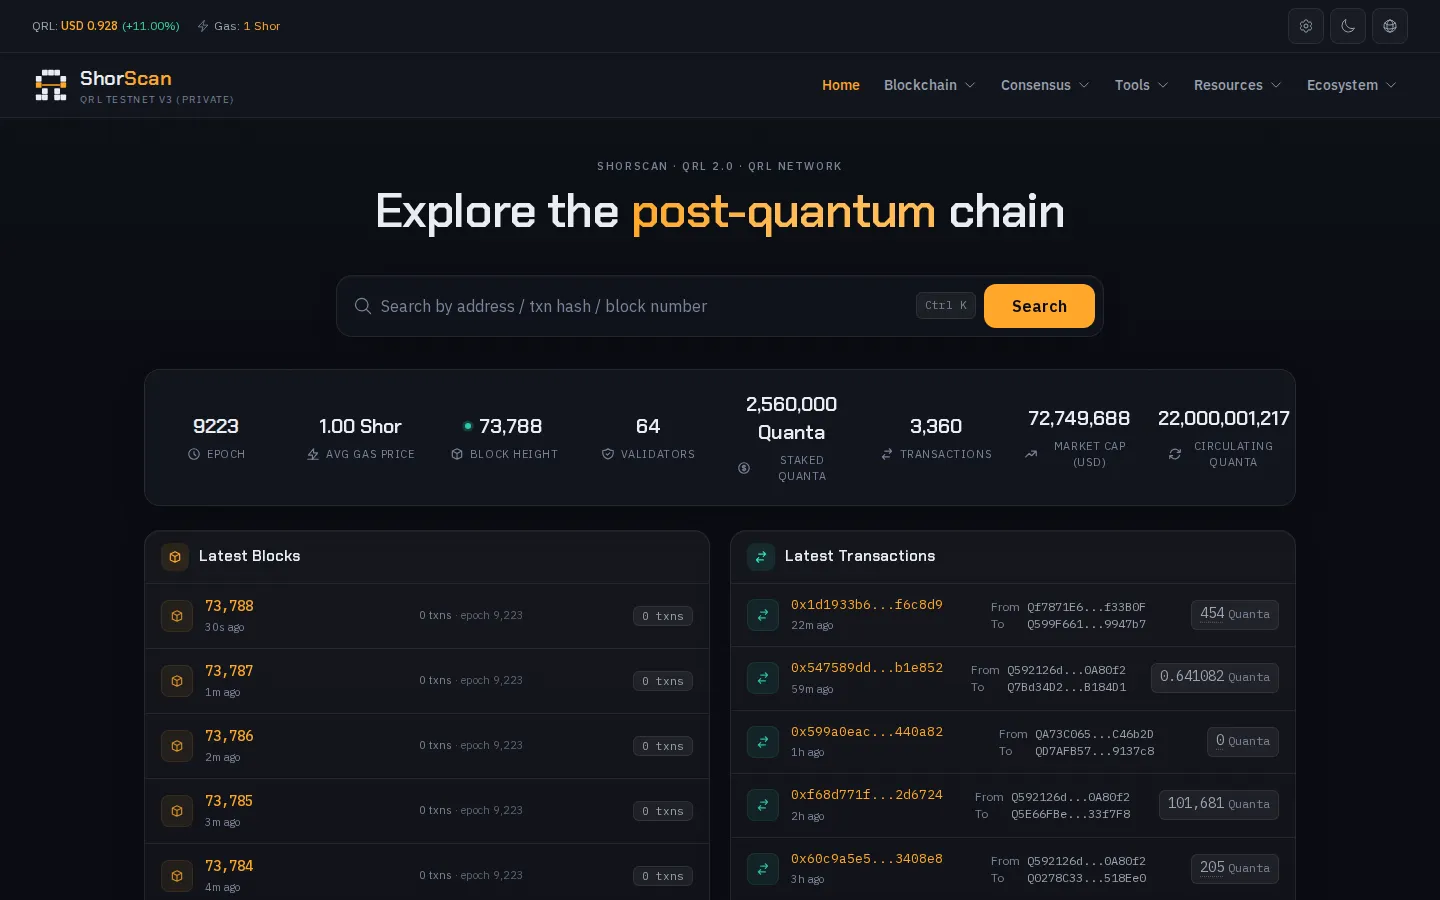
De open blockexplorer voor QRL 2.0.

Blokken en transacties live te volgen, met overzichten van accounts, tokens en validators.

Smart contracts
Broncodeverificatie van smart contracts via de Hyperion-toolchain.
Tokens en NFT's
QRC20-tokens en NFT-collecties.
Validators
Validators, block proposers en slashings uit de consensuslaag.

Meer uit de suite

Alle producten

Voor ontwikkelaars

QRL Connect

Een open-source SDK die je dApp met de wallet verbindt via een end-to-end versleuteld post-quantumkanaal: ML-KEM-768-sleuteluitwisseling en AES-256-GCM.

npm install @qrlwallet/connect

import { QRLConnect } from '@qrlwallet/connect';

const qrl = new QRLConnect({
  dappMetadata: {
    name: 'My QRL dApp',
    url: 'https://mydapp.com',
  },
});

// Show this as a QR code. The wallet scans it to pair.
const uri = await qrl.getConnectionURI();

const accounts = await qrl.request({
  method: 'qrl_requestAccounts',
});

Onze werkwijze

Gebouwd alsof het aangevallen wordt.

Cryptografie
De wallets ondertekenen met ML-DSA-87, en dApps bereiken ze via een kanaal waarvan de sleutels met ML-KEM-768 worden uitgewisseld.
Broncode
Het grootste deel van wat we bouwen staat openbaar op GitHub, zodat je zelf kunt nalezen welke code je sleutels bewaart.
Testen
We voeren ook penetratietests uit, en die gewoonte nemen we mee in elke release.

Beveiligingstests

Vind de zwakke plekken voordat een ander dat doet.

Interne en externe penetratietests. Elke opdracht eindigt met een helder rapport: wat we vonden, hoe we het hebben aangetoond en precies hoe je het oplost.

Externe pentest

Je perimeter, door de ogen van een aanvaller. We brengen alles in kaart wat je aan het internet blootstelt (webapplicaties, API's, VPN's, e-mail, cloud-edges) en proberen kwetsbaarheden daadwerkelijk te misbruiken, waarbij we elke bevinding aantonen.

Interne pentest

Uitgangspunt: de aanvaller is al binnen. Vanuit een eerste toegang tot je netwerk testen we hoe ver een indringer komt: lateral movement, privilege-escalatie, zwakke plekken in Active Directory, en de segmentatie die ons had moeten tegenhouden.

Protocolwerk

We werken ook aan de blockchain zelf.

Bijdragen aan de QRL 2.0-clients en de Hyperion-compiler, zoals de precompiles waarmee smart contracts ML-DSA-87-handtekeningen kunnen verifiëren en SHAKE256 kunnen berekenen.

Lees het artikel

Uit de blog

Alle artikelen

Bouw je op QRL 2.0, of wil je je systemen laten testen?

Vertel ons wat je in gedachten hebt. Je spreekt direct met een engineer.